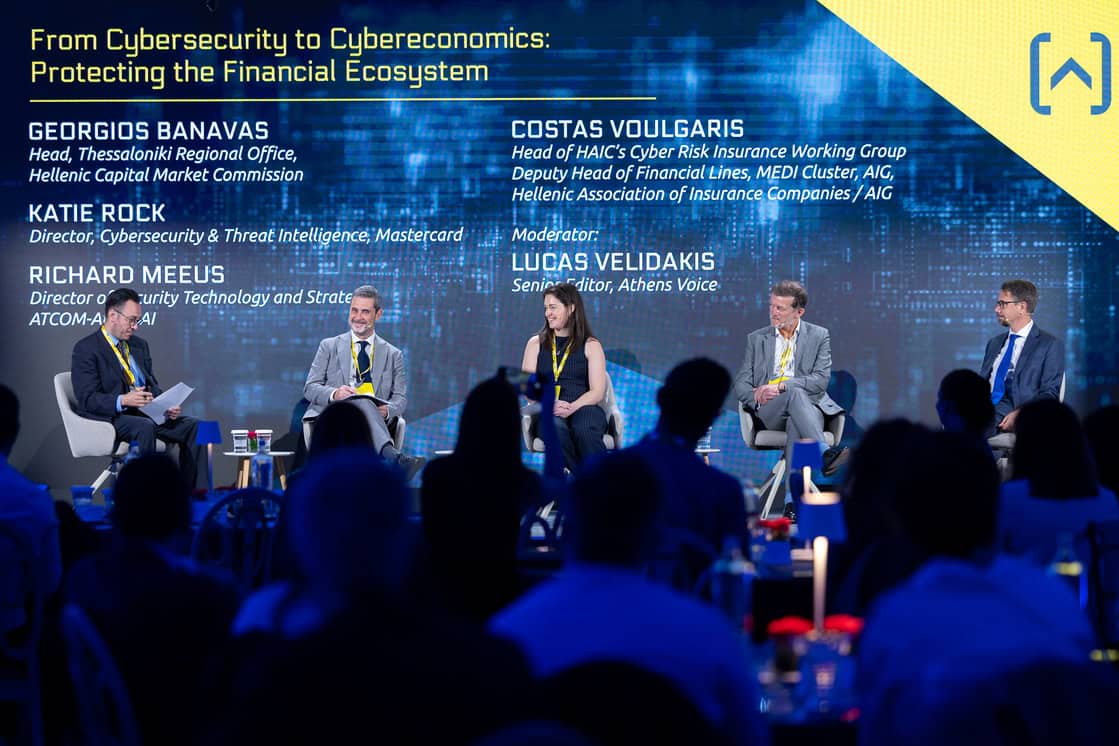
Η προστασία του χρηματοοικονομικού οικοσυστήματος, η αξιοποίηση της τεχνητής νοημοσύνης από τους κυβερνοεγκληματίες και η ανάγκη συνεχούς προσαρμογής των μηχανισμών άμυνας των χρηματοπιστωτικών ιδρυμάτων βρέθηκαν στο επίκεντρο της συζήτησης του Cyber Security Forum, που πραγματοποιείται στις 19 Οκτωβρίου στο ξενοδοχείο Μεγάλη Βρετανία.
Στον ρόλο των εποπτικών αρχών και στη σημασία της συνολικής εικόνας των κυβερνοκινδύνων αναφέρθηκε ο Γιώργος Μπανάβας, Προϊστάμενος του Περιφερειακού Γραφείου Θεσσαλονίκης της Επιτροπής Κεφαλαιαγοράς. Όπως εξήγησε, το ευρωπαϊκό κανονιστικό πλαίσιο DORA παρέχει στις εποπτικές αρχές τη δυνατότητα να συγκεντρώνουν αναφορές περιστατικών κυβερνοασφάλειας και πληροφορίες για τις αλυσίδες προμηθευτών από τις εποπτευόμενες χρηματοοικονομικές επιχειρήσεις.
Με βάση αυτές τις πληροφορίες μπορούν να χαρτογραφούν τις αλληλεξαρτήσεις του χρηματοπιστωτικού οικοσυστήματος και να εντοπίζουν πιθανούς κινδύνους που δεν είναι ορατοί στο επίπεδο μιας μεμονωμένης επιχείρησης. «Οι χρηματοοικονομικές επιχειρήσεις βλέπουν τι συμβαίνει στο εσωτερικό του οργανισμού τους, αλλά οι εποπτικές αρχές πρέπει να βλέπουν τη συνολική εικόνα», επισήμανε. Αναφερόμενος στην Ελλάδα, σημείωσε ότι η προετοιμασία των επιχειρήσεων έχει βελτιωθεί τα τελευταία χρόνια, καθώς έχει ενισχυθεί σημαντικά η ενημέρωση για τις κανονιστικές απαιτήσεις και τους κινδύνους κυβερνοασφάλειας. Ωστόσο, υπογράμμισε ότι η ανθεκτικότητα είναι μια δυναμική και συνεχής διαδικασία, η οποία δεν ολοκληρώνεται με την εφαρμογή συγκεκριμένων μέτρων συμμόρφωσης.
Στο πλαίσιο αυτό, κάλεσε τις χρηματοπιστωτικές επιχειρήσεις να μην περιορίζονται σε μεμονωμένα σενάρια κυβερνοεπιθέσεων, αλλά να προετοιμάζονται και για πιο σύνθετες καταστάσεις, αναπτύσσοντας και επικαιροποιώντας διαρκώς συγκεκριμένα σχέδια αντιμετώπισης περιστατικών. Παράλληλα, αναφέρθηκε στην αρχή της αναλογικότητας που προβλέπει ο DORA, επισημαίνοντας ότι δεν διαθέτουν όλες οι επιχειρήσεις το ίδιο επίπεδο τεχνολογικής ωριμότητας ή τους ίδιους πόρους για την αντιμετώπιση σύνθετων απειλών.
Ιδιαίτερη έμφαση έδωσε στον κίνδυνο μιας συντονισμένης κυβερνοεπίθεσης που θα επηρέαζε ταυτόχρονα πολλά χρηματοπιστωτικά ιδρύματα. Όπως προειδοποίησε, ένα τέτοιο περιστατικό θα μπορούσε να προκαλέσει συστημικό πρόβλημα, γεγονός που καθιστά κρίσιμο τον συντονισμό των αρμόδιων αρχών, την ανταλλαγή πληροφοριών και τη συνεργασία σε ευρωπαϊκό επίπεδο.
Την αυξανόμενη σύνδεση των κυβερνοεπιθέσεων με τις οργανωμένες εκστρατείες οικονομικής απάτης ανέδειξε η Katie Rock, Director, Cybersecurity & Threat Intelligence, Mastercard . Όπως επισήμανε, μία από τις μεγαλύτερες ανησυχίες για τη Mastercard και τους πελάτες της στον χρηματοπιστωτικό τομέα είναι ότι οι κυβερνοεγκληματίες αντιμετωπίζουν τις ψηφιακές επιθέσεις και την οικονομική απάτη ως ενιαίο πεδίο δράσης.
«Οι κυβερνοεγκληματίες δεν βλέπουν διαχωρισμό μεταξύ κυβερνοεπιθέσεων και εκστρατειών απάτης. Δεν θα πρέπει να τον βλέπουμε ούτε εμείς», τόνισε. Η κυρία Rock υπογράμμισε ότι η τεχνητή νοημοσύνη έχει αυξήσει σημαντικά τόσο την κλίμακα όσο και την ταχύτητα με την οποία μπορούν να πραγματοποιούνται κακόβουλες ενέργειες.
Οι επιτιθέμενοι έχουν πλέον τη δυνατότητα να αυτοματοποιούν διαδικασίες και να πραγματοποιούν μεγάλο αριθμό επιθέσεων σε πολύ μικρότερο χρονικό διάστημα, γεγονός που δημιουργεί νέες απαιτήσεις για τους μηχανισμούς προστασίας. Σύμφωνα με την ίδια, η αντιμετώπιση αυτών των απειλών απαιτεί συνεργασία μεταξύ χρηματοπιστωτικών οργανισμών, δημόσιων φορέων και εταιρειών τεχνολογίας.
Αναφέρθηκε σε πρωτοβουλίες συνεργασίας για την ασφαλή ανάπτυξη και αξιοποίηση της τεχνητής νοημοσύνης, στις οποίες συμμετέχουν οργανισμοί από διαφορετικούς τομείς, με στόχο την καλύτερη κατανόηση των δυνατοτήτων της τεχνολογίας και των τρόπων με τους οποίους μπορεί να χρησιμοποιηθεί κακόβουλα. Όπως σημείωσε, η απάντηση δεν μπορεί να είναι η αποφυγή της τεχνητής νοημοσύνης, αλλά η κατανόηση των εφαρμογών της και η αξιοποίηση αντίστοιχων εργαλείων για την αντιμετώπιση των νέων απειλών. Παράλληλα, υπογράμμισε ότι η ευθύνη για την ασφάλεια του ψηφιακού περιβάλλοντος δεν περιορίζεται στις μεγάλες τεχνολογικές εταιρείες. Αφορά επίσης τον τρόπο με τον οποίο οι επιχειρήσεις και οι χρήστες αξιοποιούν τις διαδικτυακές υποδομές και διαχειρίζονται τις πληροφορίες που μοιράζονται.
Στις δυσκολίες που αντιμετωπίζουν οι χρηματοπιστωτικοί οργανισμοί για τη διατήρηση της ασφάλειας των τεχνολογικών τους υποδομών αναφέρθηκε ο Richard Meeus, Director of Security Technology and Strategy της ATCOM- Akamai.
Όπως εξήγησε, ο τεράστιος αριθμός ευπαθειών που εντοπίζονται αποτελεί σημαντική πρόκληση για τις επιχειρήσεις, οι οποίες καλούνται να εγκαθιστούν διαρκώς ενημερώσεις ασφαλείας σε μεγάλο αριθμό συστημάτων. Το πρόβλημα είναι ιδιαίτερα σύνθετο στον χρηματοπιστωτικό τομέα, όπου οι οργανισμοί χρησιμοποιούν εκτεταμένες τεχνολογικές υποδομές, συχνά κατανεμημένες σε διαφορετικά περιβάλλοντα και συνδεδεμένες με πολλούς εξωτερικούς παρόχους.
Σύμφωνα με τον κ. Meeus, οι επιτιθέμενοι μπορούν να εκμεταλλευτούν ακόμη και μια απλή αδυναμία, όπως έναν διακομιστή VPN που δεν έχει ενημερωθεί ή έναν εκτεθειμένο ιστότοπο χωρίς επαρκή προστασία. Τέτοιες ευπάθειες μπορούν να αποτελέσουν το αρχικό σημείο πρόσβασης σε ένα εταιρικό δίκτυο, επιτρέποντας στη συνέχεια την πραγματοποίηση πιο σύνθετων επιθέσεων.
Ο ίδιος στάθηκε ιδιαίτερα και στον κίνδυνο διαρροής εταιρικών δεδομένων από εργαζομένους χωρίς κακόβουλη πρόθεση. Όπως επισήμανε, ακόμη και όταν οι εργαζόμενοι ενεργούν με τις καλύτερες προθέσεις, ενδέχεται να μεταφέρουν ή να κοινοποιούν ευαίσθητες πληροφορίες εκτός του οργανισμού χωρίς να αντιλαμβάνονται πλήρως τις συνέπειες. Κατά την εκτίμησή του, η ακούσια έκθεση δεδομένων αποτελεί έναν από τους μεγαλύτερους κινδύνους που καλούνται σήμερα να διαχειριστούν οι επιχειρήσεις.
Στον ρόλο της ασφαλιστικής αγοράς στην αντιμετώπιση των οικονομικών συνεπειών των κυβερνοεπιθέσεων αναφέρθηκε ο Κώστας Βούλγαρης, Head of HAIC’s Cyber Risk Insurance Working Group / Deputy Head of Financial Lines, MEDI Cluster, AIG. Όπως σημείωσε, οι κυβερνοκίνδυνοι αποτελούν μια σχετικά νέα κατηγορία κινδύνων για την ασφαλιστική αγορά, η οποία μπορεί να συμβάλει στην οικονομική προστασία των επιχειρήσεων ως τελευταία γραμμή άμυνας.
Σε αντίθεση με παραδοσιακούς ασφαλιστικούς κινδύνους, όπως οι πυρκαγιές, για τους οποίους υπάρχουν δεδομένα πολλών δεκαετιών, οι ασφαλιστικές εταιρείες δεν διαθέτουν ακόμη αντίστοιχο ιστορικό για τις κυβερνοεπιθέσεις. Αυτό καθιστά ιδιαίτερα σημαντική την αξιολόγηση των πραγματικών μέτρων προστασίας που εφαρμόζει κάθε επιχείρηση.
Ο κ. Βούλγαρης αναφέρθηκε ειδικότερα στην ανάγκη εφαρμογής πολυπαραγοντικής ταυτοποίησης (Multi-Factor Authentication – MFA) σε όλα τα κρίσιμα και υποστηρικτικά συστήματα ενός οργανισμού. Όπως εξήγησε, συχνά οι επιχειρήσεις θεωρούν ότι έχουν ολοκληρώσει την προσπάθεια προστασίας τους όταν εφαρμόσουν τέτοια μέτρα στα βασικά πληροφοριακά τους συστήματα, παραβλέποντας τις ευπάθειες που μπορεί να υπάρχουν σε δευτερεύουσες υποδομές και συνδεδεμένες συσκευές.
Ιδιαίτερη αναφορά έκανε και στην τάση των επιχειρήσεων να υποτιμούν την πιθανότητα να αποτελέσουν οι ίδιες στόχο μιας κυβερνοεπίθεσης. Παρά τη συνεχή συζήτηση για τους κυβερνοκινδύνους, όπως παρατήρησε, πολλοί εξακολουθούν να πιστεύουν ότι τέτοια περιστατικά συμβαίνουν σε άλλους οργανισμούς, οι οποίοι είναι λιγότερο προετοιμασμένοι. Η αντίληψη αυτή, υπογράμμισε, μπορεί να οδηγήσει σε εφησυχασμό και ανεπαρκή εφαρμογή μέτρων προστασίας.
Τη συζήτηση συντόνισε ο Λουκάς Βελιδάκης, Senior Editor της Athens Voice.